AI 代理程式在數百萬個組織中的普及,為攻擊者創造了新的機會,讓他們能夠讓這些代理程式執行惡意操作,例如竊取資料庫內容以及敏感的商業和個人資訊。
在過去的五個月裡,Google 和另外四個組織——除了都使用 AI 代理程式外,幾乎沒有其他共同點——都承認存在利用目標網路內的一個代理程式,將有害指令散播給其他內部代理程式的漏洞。這種技術是一種特殊的提示注入形式,它針對的不是大型語言模型(LLM),而是特定的代理程式,例如用於翻譯或數據分析的代理程式。這類代理程式中的防護措施,如果有的話,通常很寬鬆,會將指令傳送給鏈中的其他代理程式。由於後者明確信任前者,因此會遵循指示。
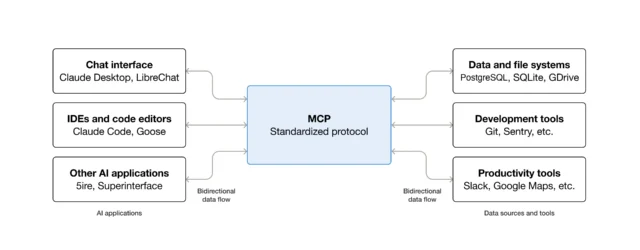
獨立研究員 Syed Anas Mohiuddin 測試了包括 Google、JP Morgan Chase、Weviate、Rapid7、法國政府的跨部門數位總監辦公室以及美國聯邦政府在內的組織的代理程式。他的概念驗證攻擊利用了 MCP(模型上下文協定)中的信任差距。該標準是 AI 應用程式和代理程式在內部網路中相互通訊的一種方式。下圖展示了簡化的 MCP 運作方式。
許多特殊用途的代理程式缺乏可能緩解提示注入最嚴重後果的防護措施。由於 MCP 伺服器儲存了每個代理程式的憑證——而且代理程式的設計就是信任內部其他所有代理程式——因此原本會被 LLM 拒絕的攻擊得以成功。在許多情況下,針對正確代理程式精心設計的提示會導致伺服器端請求偽造(SSRF),這是一種使 Web 伺服器發出未經授權網路請求的漏洞。
Rapid7 的漏洞情報總監 Douglas McKee 告訴 Ars:「AI 代理程式為攻擊者提供了一組全新的連接點。有人在內容中植入文字,一個代理程式會讀取它,然後將其作為正常的委派任務傳遞給另一個代理程式,而第二個代理程式會執行它,因為它信任交給它工作的人。鏈中的每個環節都做了它被設計來做的事情,這就是為什麼這種攻擊如此難以捕捉。每個協定都是在假設它獨立運作的情況下建立的,所以每個協定都會檢查自己的前門,而沒有人會注意中間的走廊。」
Mohiuddin 在 Rapid7 的網路中發現的漏洞 CVE-2026-97228,其嚴重性評級僅為 10 分中的 2.7 分。Rapid7 上個月已修復了該漏洞。
影響 Google 的漏洞更為嚴重,評級為 8 分。它源於一個用於資料庫的 MCP 工具箱(googleapis/mcp-toolbox)在初始化其 HTTP 用戶端時未使用 CheckRedirect 策略,這是一系列設定,用於控制伺服器如何處理 URL 返回錯誤或重定向到不同 URL 的情況。Google 的 HTTP 用戶端也未能驗證目標 IP 位址。
Mohiuddin 解釋說:「一個精心製作的路徑參數可以讓工具箱跟隨重定向到內部端點,並代表攻擊者發送請求。」Google 的修復措施包括應用 IP 範圍的允許清單和封鎖清單。「它在啟動時拒絕不安全的基礎 URL,而不是在第一次請求時。這才是真正的 SSRF 防護措施。這也比大多數 MCP 伺服器所做的要多。」
Mohiuddin 將這類攻擊稱為「協定跳轉」,因為當應用程式或伺服器使用 MCP 將任務分配給代理程式,然後該代理程式使用不同的通訊方法(例如 Google 的代理程式對代理程式(A2A)協定,用於代理程式間的委派,或新興標準如代理程式網路協定)將惡意指令轉發給另一個代理程式時,這些攻擊就會奏效。他說,信任或授權經常在翻譯過程中丟失。他將協定跳轉描述為「一種多步驟攻擊,其中攻擊者透過一個協定獲得初始存取權,利用協定之間的信任假設,並升級到只能透過不同協定存取的權限。」
X41 D-Sec 的研究員 Markus Vervier 也曾設計過利用 MCP 的 AI 攻擊,他認為「提示注入」仍然是更合適的術語,而 Mohiuddin 的技術只是其中的一個簡單子類。
他告訴 Ars:「對我來說,這是間接提示注入。惡意提示可以來自不同的協定(例如 A2A),並在透過另一個協定使用時顯現,這對於這類攻擊的成功並非嚴格必需。當然,這是出乎意料的,並且通常難以緩解。」
這項跳轉技術能夠跨越五個組織(除了使用 MCP 外沒有其他共同點)成功運作,這一點值得注意。MCP 是新興的,並且在經過充分測試和加固之前就已經無處不在。在組織急於建立龐大的代理架構時,它們已經放棄了被稱為「零信任」的核心安全原則。根據該模型,網路的建立假設一個或多個節點可能已被感染。為了減輕影響,工程師必須設計節點,要求在與其他節點進行敏感交易之前進行授權。
McKee 表示:「我希望人們能從中學到的教訓是,任何從 LLM 傳遞到你的工具的東西都應該被視為來自網路上陌生人的輸入,因為在提示注入的情況下,情況確實如此。底層的錯誤是老朋友,如注入和 SSRF,而修復方法在 20 年來沒有改變。歸功於研究員為它命名,因為名稱是讓防禦者和標準機構真正為之設計的動力。」